Purple Team Practicum — программа International EdTech Alliance | Точка Кода
Инженерное наставничество по пентесту

Purple Team: практика на реальном аппаратном стенде
Взломай клонированный бэкенд и вендинговое оборудование в реальном времени

Персональная работа с ИТ-специалистами. 8 месяцев живых занятий в микрогруппе до 5 человек — на анонимизированном клоне реальной production-системы с боевой платёжной интеграцией и физическим вендинговым оборудованием.
Курс соответствует стандартам International EdTech Alliance
Ближайший поток — сентябрь 2026, осталось 1 место · следующий поток — октябрь 2026
OSINT Exploitation Post-Exploitation Blue Team До 5 человек в группе Требуется опыт в IT/безопасности
Сомневаетесь, хватит ли базы для старта? Оставьте Telegram — преподаватель свяжется с вами, чтобы обсудить ваш текущий стек и честно подсказать, будет ли курс вам полезен.
189 000 ₽
за весь курс · рассрочка от 18 900 ₽/мес
240 ч
академических часов
8 мес
60 учебных дней
2×/нед
сб / вс, 4 ак. часа в день
Инфраструктура стенда

Не синтетический CTF — эмуляция инфраструктуры реального бизнеса

Атакующая ВМ

Закреплена за студентом на весь курс — точка старта каждой атаки.

Бэкенд

Анонимизированный клон реальной коммерческой системы — с боевой платёжной интеграцией.

Вендинговое оборудование

Физическое устройство на ESP32/Raspberry Pi, подключённое к стенду.
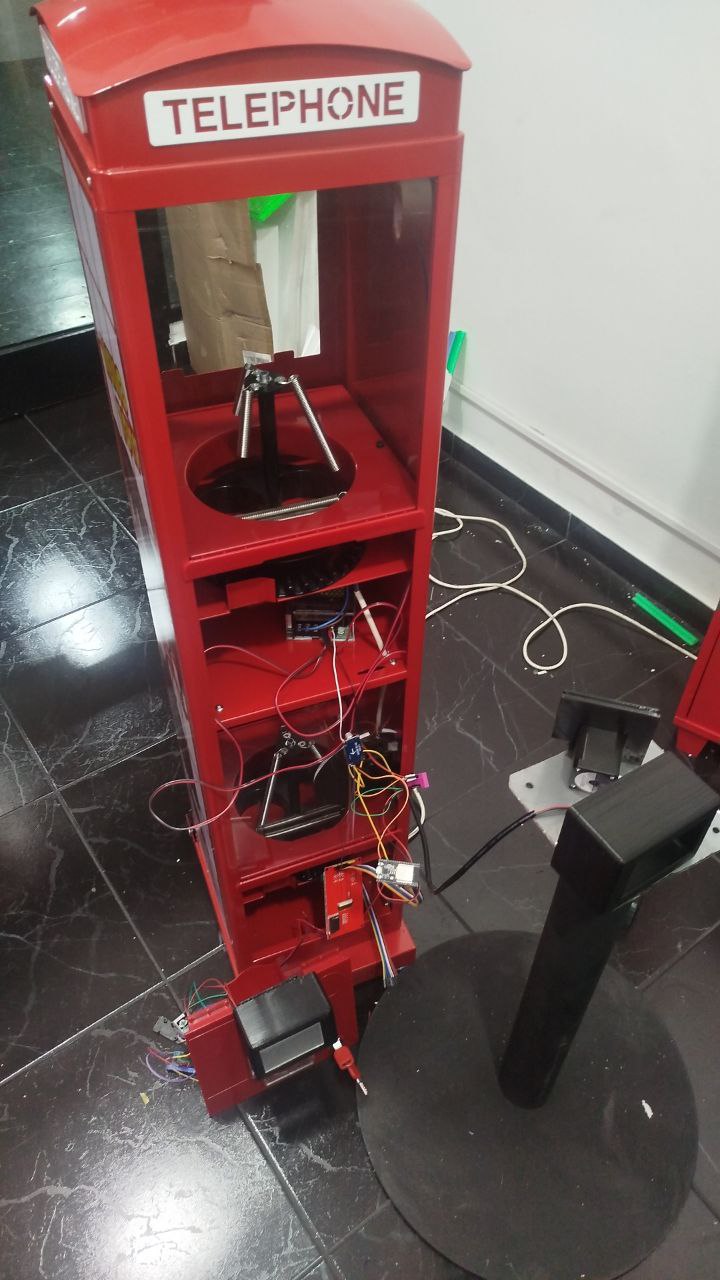
Разобранный вендинговый автомат учебного стенда — видна электроника и механизм выдачи капсул
Внутренности учебного стенда. Мы сами собираем аппаратную часть. Вы будете атаковать реальный контроллер, управляющий экранами и механизмом выдачи капсул.

Никаких синтетических CTF. Вы получаете доступ к эмуляции инфраструктуры реального бизнеса — и своими глазами видите, как атака в реальном времени влияет на физическое вендинговое оборудование и отслеживается на бэкенде.

01

Реальная production-архитектура

Анонимизированная копия настоящего коммерческого проекта — backend управления вендинговыми автоматами.

02

Реальная платёжная интеграция

Настоящий платёжный провайдер, реальные webhook'и с криптографической подписью.

03

Физическое устройство

Вендинговый автомат на ESP32/Raspberry Pi, подключённый к курсу; капстоун подтверждается физически.

04

Только настоящие находки

Если в проекте нет уязвимости данного класса — курс честно строит учебный полигон, не выдаёт вымысел за находку.

05

Историческая база

Каждая тема — не только «как атаковать», но и реальные инциденты индустрии.

Вся практика курса — на анонимизированном клоне реальной системы, специально подготовленном для обучения. Это не боевая инфраструктура заказчика и не открытый интернет — учебный контур изолирован от продовых данных и систем.
Отстройка от масс-маркета

Потоковые школы vs формат наставничества «Точка Кода»

Потоковые онлайн-школыТеория в записи, редкие вебинары.
Точка Кода100% живые занятия 2 раза в неделю (8 мес).
Потоковые онлайн-школыГруппы по 30–50 человек.
Точка КодаСтрого 5 человек. Внимание каждому.
Потоковые онлайн-школыДомашние задания проверяют кураторы-джуны.
Точка КодаПроекты разбирает автор курса — действующий Senior.
Потоковые онлайн-школыПрактика на искусственных уязвимостях.
Точка КодаАтака на реальный вендинговый аппарат и клон коммерческого бэкенда.
Что меняется

До и после практикума

Сейчас

  • Знаете термины OSINT/IDOR/CSRF по статьям, не по практике
  • Пентест видели в CTF на синтетических полигонах
  • Detection engineering — только в теории
  • Нечего показать на собеседовании кроме сертификатов

После курса

  • Провели полный цикл атаки на клоне реальной системы — от recon до отчёта
  • Развернули SIEM и написали правила детекции на свои же атаки
  • Подтвердили находку физически — на незнакомом ранее деплое
  • Есть профессиональный pentest-отчёт для портфолио
Программа

5 модулей + капстоун

60 учебных дней · 1 занятие в день по 4 академических часа · каждая строка = 1 тема занятия.

Модуль 0 — Открытие1 тема

Знакомство с преподавателем и группой, разбор Rules of Engagement, выдача персональных учебных стендов.

0.1Знакомство, Rules of Engagement, выдача учебных стендов (target + attack-машина на каждого)4 ак. часа
Модуль 1 — Фундамент14 тем

Сетевой уровень и классические техники отказа в обслуживании — построены на реальном физическом вендинговом устройстве и его backend.

1.1Механика TCP three-way handshake — сборка пакетов через Scapy, raw-сокеты4 ак. часа
1.2Спуфинг IP-адреса и заголовков — механика, ограничения слепого спуфинга4 ак. часа
1.3Rate limiting по IP (limit_conn_zone) — первая линия защиты и её ограничения4 ак. часа
1.4Slowloris — атака на удержание соединений, worker_connections4 ак. часа
1.5WebSocket exhaustion на реальном физическом устройстве4 ак. часа
1.6ReDoS — катастрофический backtracking в регулярных выражениях4 ак. часа
1.7Race conditions (TOCTOU) — двойная выдача через гонку в БД4 ак. часа
1.8SYN flood — SYN cookies и масштабирование через XDP/eBPF4 ак. часа
1.9ACK/RST flood — сравнение с SYN flood4 ак. часа
1.10TCP connection flood — объёмная атака на установленные соединения4 ак. часа
1.11HTTP/2 Rapid Reset — атака на мультиплексирование потоков4 ак. часа
1.12Application-layer flood — атака на уровне бизнес-логики4 ак. часа
1.13Webhook amplification — реальная находка в retry-логике платежей4 ак. часа
1.14DB connection pool exhaustion — исчерпание пула подключений4 ак. часа
Модуль 2 — Red Team29 тем

Полный цикл Red Team: pre-engagement и разведка → эксплуатация веб-уязвимостей → post-exploitation, C2 и persistence. Самый большой модуль курса.

2.1Pre-engagement — Scoping, RoE, get-out-of-jail letter, PTES/OSSTMM/NIST4 ак. часа
2.2OSINT — WHOIS, DNS-срез, Certificate Transparency, Origin IP Discovery4 ак. часа
2.3Активная разведка I — Google dorking, Wayback Machine, поиск по ASN4 ак. часа
2.4Активная разведка II — Nmap (SYN scan, NSE-скрипты), ffuf4 ак. часа
2.5Карта поверхности атаки — синтез находок, приоритизация4 ак. часа
2.6Auth/JWT, день 1 — уязвимость alg:none (2015), находки в rate limiting4 ак. часа
2.7Auth/JWT, день 2 — 12 классов атак, jwt_tool, Burp Suite4 ак. часа
2.8IDOR, день 1 — кейс First American Financial (885 млн документов)4 ак. часа
2.9IDOR, день 2 — 7 техник эксплуатации, Burp Autorize4 ак. часа
2.10XSS, день 1 — Stored XSS в дашборде, червь Сэми (MySpace, 2005)4 ак. часа
2.11XSS, день 2 — Stored/Reflected/DOM-based, Content Security Policy4 ак. часа
2.12CSRF — от confused deputy problem (1988) до drive-by pharming4 ак. часа
2.13Business Logic Abuse — XSS → неавторизованная выдача товара на устройстве4 ак. часа
2.14Профессиональный pentest-отчёт — структура, severity, рекомендации4 ак. часа
2.15Mass Assignment — исторический инцидент GitHub (2012)4 ак. часа
2.16SQL-инъекции — Heartland, TalkTalk, Yahoo, sqlmap, second-order SQLi4 ак. часа
2.17TLS/SSL Misconfiguration — BEAST, POODLE, Heartbleed, testssl.sh/sslyze4 ак. часа
2.18Subdomain Takeover — захват через устаревшую CNAME на S34 ак. часа
2.19SSRF — принудительный запрос к внутренней сети и метаданным облака4 ак. часа
2.20XXE — чтение файлов сервера и SSRF через внешние XML-сущности4 ак. часа
2.21Password attacks — Hydra, Hashcat, современные алгоритмы хеширования4 ак. часа
2.22Эксплуатация известных CVE, день 1 — методология, Metasploit Framework4 ак. часа
2.23Эксплуатация известных CVE, день 2 — от версии сервиса до доступа4 ак. часа
2.24Privilege Escalation — векторы повышения привилегий на Linux4 ак. часа
2.25Lateral Movement, день 1 — методология и инструменты4 ак. часа
2.26Lateral Movement и Persistence, день 2 — закрепление доступа4 ак. часа
2.27Command & Control, день 1 — C2-инфраструктура на Sliver4 ак. часа
2.28Command & Control, день 2 — практика полноценной C2-сессии4 ак. часа
2.29Data Exfiltration — скрытый вывод данных, обход детекции4 ак. часа
Модуль 3 — Payment & IoT Security4 темы

Безопасность платёжных webhook'ов, работа с секретами и безопасность протокола реального IoT-устройства.
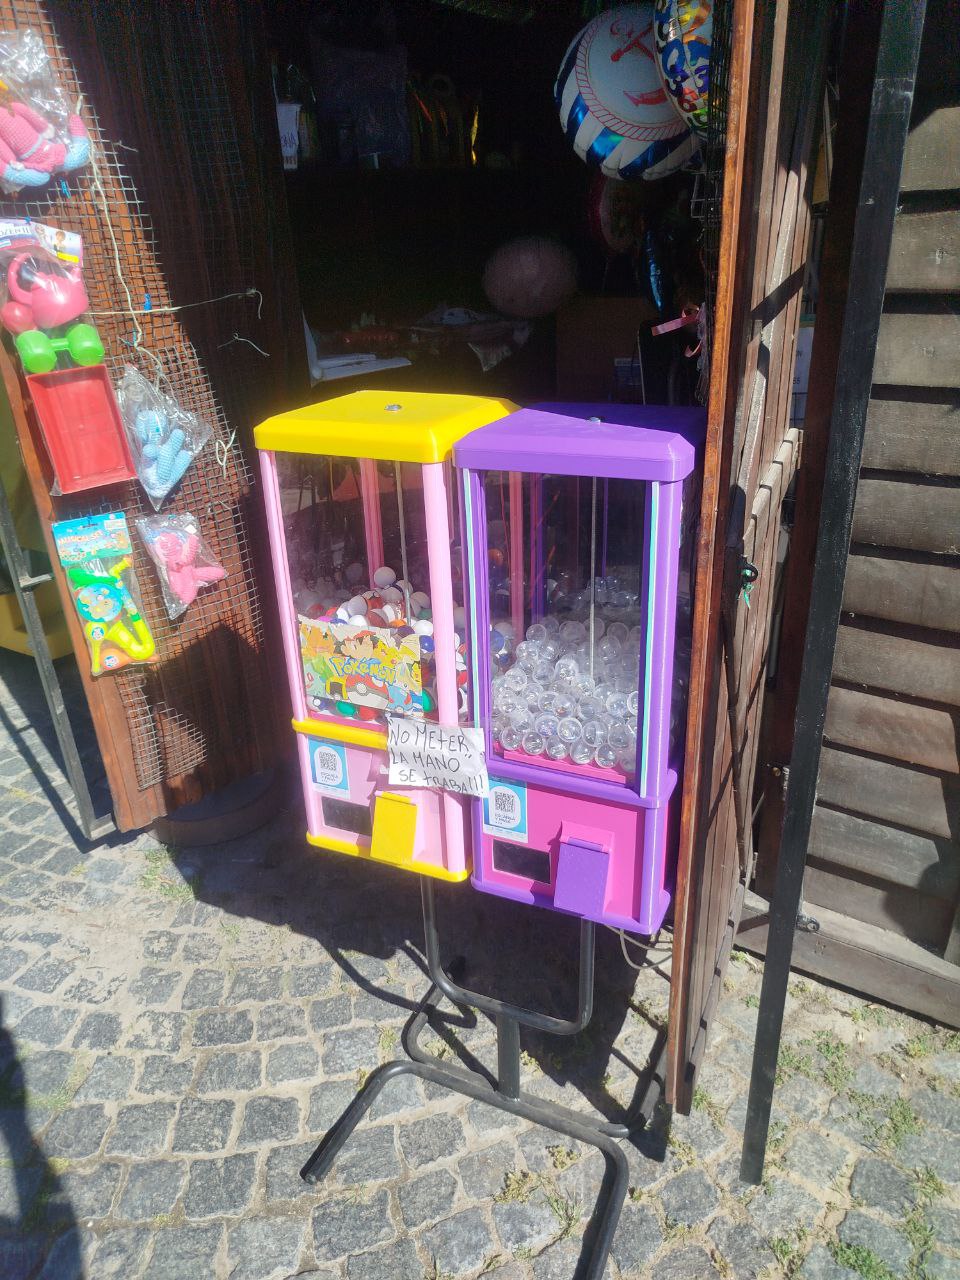
Уличные вендинговые автоматы с QR-кодом для оплаты
Такие автоматы принимают оплату по QR — это и есть платёжная интеграция, которую вы будете атаковать.
3.1Webhook HMAC — криптографическая подпись реальной платёжной интеграции4 ак. часа
3.2Sensitive data exposure — раскрытые данные в API, логах, репозиториях4 ак. часа
3.3Secrets management и hashing — хранение секретов, ротация ключей4 ак. часа
3.4WebSocket heartbeat реального устройства — защита от подмены4 ак. часа
Модуль 4 — Blue: Detection Engineering & IR8 тем

Detection engineering и incident response: SIEM с нуля, правила детекции, форензика по логам реальной атаки.

4.1Развёртывание SIEM, день 1 — установка Wazuh/ELK с нуля4 ак. часа
4.2Развёртывание SIEM, день 2 — приём и парсинг логов инфраструктуры4 ак. часа
4.3MITRE ATT&CK — маппинг атак курса на матрицу, профиль атакующего4 ак. часа
4.4Написание правил детекции (Sigma) по реальным логам курса4 ак. часа
4.5Dashboards — аналитические панели Wazuh + Grafana4 ак. часа
4.6Proactive Threat Hunting — поиск необнаруженной компрометации4 ак. часа
4.7Incident Response — playbook'и для сценариев атак4 ак. часа
4.8Форензика — расследование по логам реальной атаки4 ак. часа
Модуль 5 — Капстоун4 темы

Самостоятельный план атаки и защиты с физическим подтверждением на незнакомом ранее деплое той же архитектуры.

5.1Самостоятельное планирование атаки на незнакомый деплой4 ак. часа
5.2Физическое подтверждение, день 1 — реализация атаки4 ак. часа
5.3Физическое подтверждение, день 2 — доведение до результата на устройстве4 ак. часа
5.4Итоговый отчёт и защита капстоуна перед инструктором4 ак. часа
Формат обучения

Только с живым инструктором

Живой инструктор

Без асинхронного формата и записей вместо занятий — фиксированный график, разбор в реальном времени.

До 5 человек в группе

Не поток, а малая группа — инструктор успевает разобрать атаку и защиту каждого студента лично.

Личное оборудование

Физический стенд закреплён за студентом на весь курс.

2 раза в неделю

60 учебных дней по 4 академических часа за 8 месяцев (сб/вс) — фиксированное расписание, не гибкое.

Курс не даёт обещаний гарантированного трудоустройства — только практический опыт, который можно показать на собеседовании.

Преподаватели
Преподаватели

Михаил Шмаров — преподаватель Purple Team Practicum

Михаил Шмаров

Alliance Certified Instructor — Purple Team, DevSecOps

20 лет в киберразведке и киберзащите, включая OSINT и reconnaissance. Специалист по защите и нападению — от Linux-инфраструктуры до боевых red team операций. Работал в международных компаниях, преподавал в ведущих IT-школах в РФ и Восточной Европе, автор книги по DevOps и Air-Gap (закрытые контуры).

На Purple Team Practicum группа намеренно ограничена 5 людьми — чтобы лично разобрать атаку и защиту каждого студента, а не вести общий поток.

«Я не хочу тратить время на чтение лекций по бумажке. Мы собрали этот стенд из реального железа и софта, чтобы вы почувствовали, как ломаются боевые системы. Оставляйте заявку, я напишу вам в Telegram. Мы без экзаменов и тестов обсудим ваши рабочие задачи и поймём, насколько программа бьётся с вашим текущим опытом».
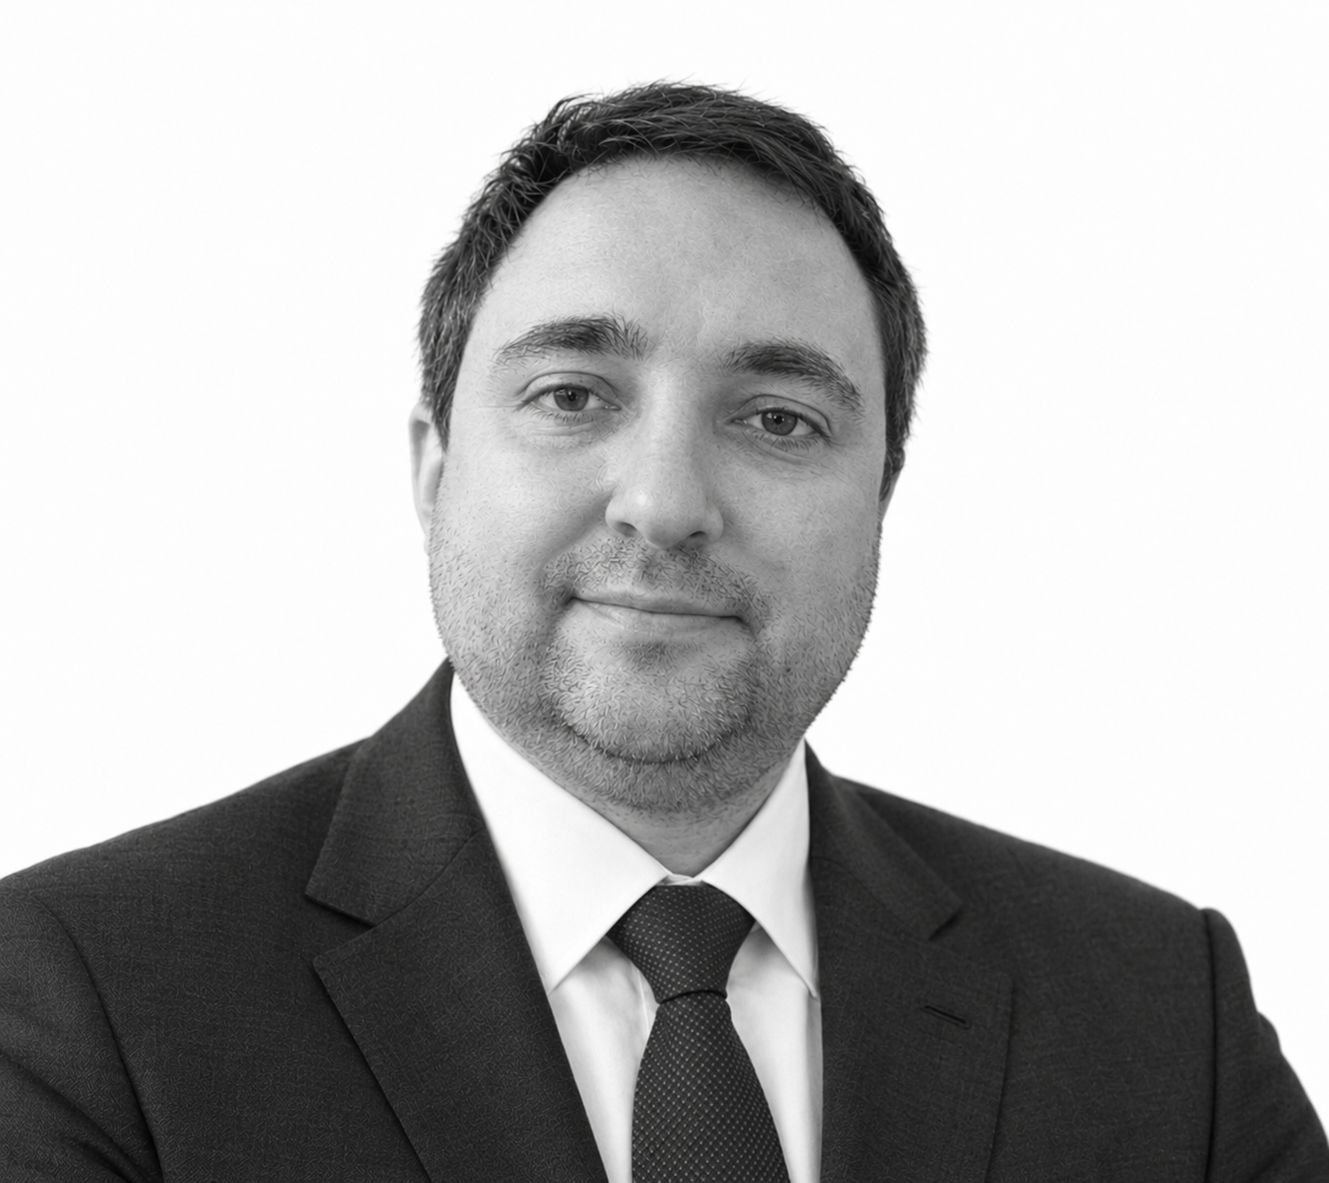
Константин Косенко — преподаватель DevSecOps

Константин Косенко

Alliance Certified Instructor — DevSecOps, Purple Team

Более 20 лет в системном администрировании, DevOps и информационной безопасности. Работал в крупных московских компаниях — «Метро», «Ростелеком» — и других предприятиях, отнесённых к критической информационной инфраструктуре.

Ведёт программу DevSecOps в Точке Кода — на Purple Team Practicum помогает с блоком инфраструктурной безопасности.

Для кого

B2B и частные лица

Курс не рассчитан на старт с нуля. Вам будет комфортно, если вы уверенно работаете в консоли Linux и понимаете сети. Не уверены в своих силах? Оставьте заявку, и мы поможем оценить ваш уровень. Если нужен старт с нуля, у школы есть отдельный курс DevSecOps.

Команда / тендер

Для компаний

  • Обучение изолировано от продовой инфраструктуры заказчика
  • Тарификация за команду/когорту
  • Снижение риска за счёт практических навыков команды
Запросить коммерческое предложение
Личное развитие

Для частных лиц

  • Опыт, который можно предъявить на собеседовании: отчёт, правила детекции, физическое подтверждение
  • Рассрочка от 18 900 ₽/мес на 10 месяцев
  • Без обещаний гарантированного трудоустройства
Обсудить мой опыт с преподавателем
Стоимость

Обсудим формат

от 18 900 ₽/мес
при рассрочке на 10 месяцев · полная стоимость 189 000 ₽
Ближайший поток — сентябрь 2026, осталось 1 место · следующий — октябрь 2026
Telegram

Сомневаетесь, хватит ли базы для старта? Оставьте Telegram — преподаватель свяжется с вами лично, чтобы обсудить ваш текущий стек и разбор формата (B2B или личное участие).

Заявка принята!

Чтобы не ждать ответа, вы можете написать преподавателю прямо сейчас:

Перейти в чат с преподавателем
Заявка отправлена — мы свяжемся с вами в ближайшее время